

← Dokumentace WAF / rate-limiting-rules
Nalezení vhodného rate limitu
Analýza frekvence požadavků kartu v Security Analytics zobrazuje data o rychlosti požadavků pro provoz odpovídající vybraným filtrům a časovému období. Pomocí této karty určete nejvhodnější limit rychlosti pro příchozí provoz odpovídající použitým filtrům.
Přehled uživatelského rozhraní
Analýza frekvence požadavků karta je k dispozici na úrovni zóny v Analytics stránce.

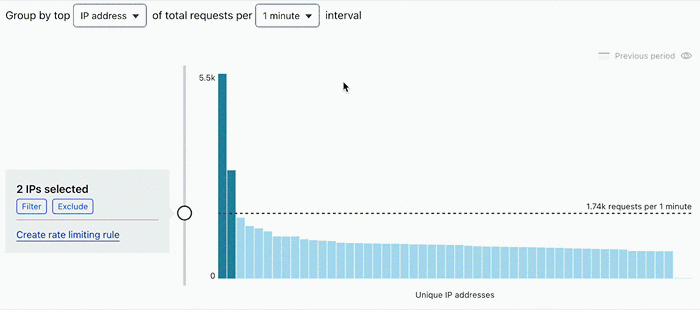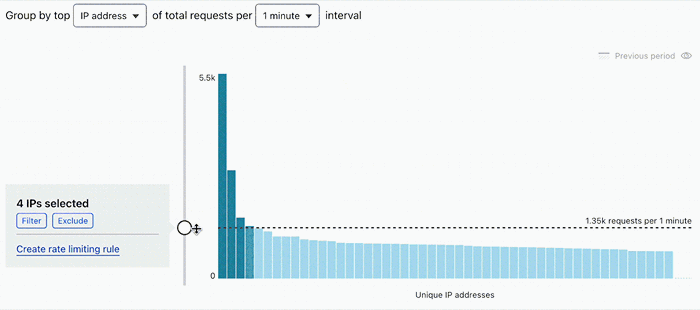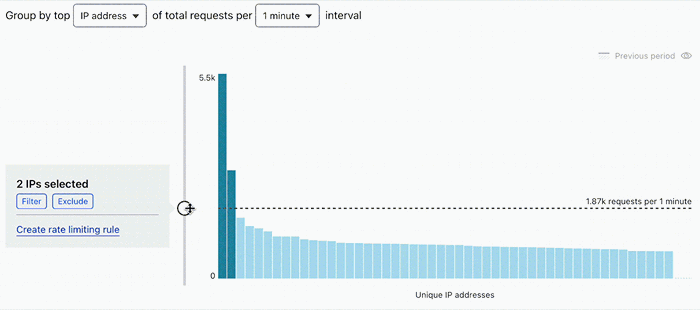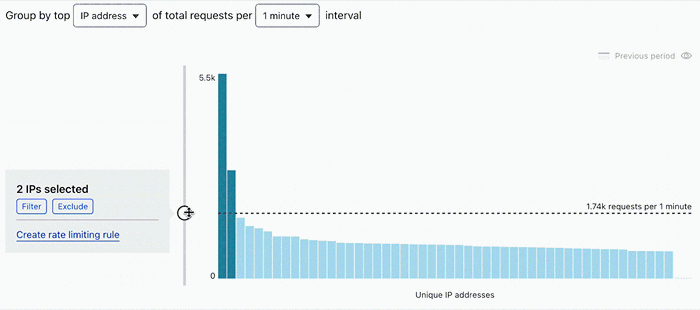
Hlavní graf zobrazuje rozložení frekvence požadavků pro 50 nejaktivnějších jedinečných klientů pozorovaných během vybraného časového intervalu (například 1 minute) v sestupném pořadí. Frekvence požadavků můžete seskupit podle následujících jedinečných vlastností požadavku:
- IP adresa
- JA3 fingerprint (dostupné pouze zákazníkům s Bot Management)
- IP & JA3 (dostupné pouze zákazníkům s Bot Management)
- JA4 fingerprint (dostupné pouze zákazníkům s Bot Management)
- IP & JA4 (dostupné pouze zákazníkům s Bot Management)
Určení vhodného limitu rychlosti
1. Definujte rozsah
-
V dashboardu Cloudflare přejděte na Analytics stránce.
Přejděte na Analytics ↗ -
V Analýza provozu kartě vyberte konkrétní časové období:
- Chcete-li se podívat na běžné rozložení četnosti požadavků, zadejte období s mimošpičkovým provozem.
- Chcete-li analyzovat četnost škodlivých návštěvníků nebo botů, zvolte období odpovídající útoku.
-
Použijte filtry k analýze konkrétní situace ve vaší aplikaci, na kterou chcete uplatnit omezení frekvence požadavků (například filtrujte podle
/logincesta URL). -
(Volitelné) Chcete-li se zaměřit jen na neautomatizovaný provoz reálných uživatelů, použijte v postranním panelu rychlý filtr bot score.
2. Zjistěte frekvenci
-
Přepněte na Analýza frekvence požadavků kartě.
-
Zvolte vlastnosti požadavku (JA3, IP, IP a JA3 nebo JA4) a dobu trvání (1 min, 5 min nebo 1 hodina) pro své pravidlo omezení frekvence požadavků. Zvolené vlastnosti požadavku se použijí jako vlastnosti pravidla omezení frekvence požadavků.
-
Pomocí posuvníku v grafu přesuňte vodorovnou čáru definující limit frekvence. Při pohybu posuvníku nahoru a dolů sledujte, jaký dopad má nastavení pravidla omezení frekvence se zvoleným limitem na zobrazený provoz.
3. Ověřte svou frekvenci
-
Zopakujte postup výběru frekvence popsaný v předchozí části, tentokrát ale vyberte část provozu, u které víte, že došlo k útoku nebo špičce provozu. Zvolená frekvence by měla blokovat odlehlý provoz během útoku a běžný provoz propouštět.
-
(Volitelné) Zaškrtněte políčko vzorkované protokoly, abyste ověřili fingerprinty a filtry, které jste vybrali.
4. Vytvořte pravidlo omezení frekvence požadavků
-
V Analýza frekvence požadavků kartě vyberte Vytvoření pravidla omezení frekvence požadavků k přechodu na stránka pro vytváření pravidel omezení frekvence požadavků s vašimi filtry, charakteristikami a zvoleným limitem frekvence požadavků již předvyplněnými.
-
Vyberte akci pravidla. Podle potřeby můžete pravidlo nastavit tak, aby požadavky přesahující zvolenou prahovou hodnotu zaznamenávalo, ověřovalo pomocí výzvy nebo blokovalo.
Doporučujeme pravidlo nejprve nasadit s Log akce k ověření prahové hodnoty a akci později změňte na blokování nebo výzvu k ověření příchozích požadavků, jakmile si budete jisti chováním pravidla.
-
Chcete-li pravidlo omezení frekvence požadavků uložit a nasadit, vyberte Nasadit. Pokud ještě nejste připraveni pravidlo nasadit, vyberte Save as Draft.
